IT/OT Bariyerini Aşmanın Donanım Mimarisi: Makine İmalatçıları İçin Güvenli Uzaktan Servis

Fabrika IT’si kontrolsüz uzaktan erişimi haklı olarak reddeder. Güvenlik duvarında inbound port açmadan ve tesis geneline kontrolsüz erişim veren geleneksel VPN risklerine girmeden; donanım tabanlı mikrobölümlendirme ve kimlik doğrulamalı broker mimarisiyle güvenli uzaktan servis mümkündür.
Fabrika IT departmanı “Güvenlik politikam gereği dışarıdan port açamam” dediğinde, elinizdeki yazılımın ve donanımın kapasitesi operasyonel anlamını yitirir. Asıl mühendislik sorusu şudur: Fabrikanın meşru güvenlik gereksinimlerine tam uyum sağlarken, makine imalatçılarının operasyonel servis ihtiyaçlarını karşılayan güvenli bir donanım mimarisi nasıl kurulabilir? Inbound port açmadan, Outbound 443 P2P tünel, donanım tabanlı ağ izolasyonu ve operatör denetimli fiziksel anahtar mekanizması bu bariyeri aşmanın temelini oluşturur.
Planlanmamış Duruşların Gerçek Maliyeti
Siemens’in 2024 tarihli True Cost of Downtime raporu çarpıcı bir tablo ortaya koyuyor: Planlanmamış duruşlar, Fortune Global 500 şirketlerinin yıllık gelirlerinin yüzde 11’ini eritiyor. Bu rakam yıllık 1,4 ila 1,5 trilyon dolarlık bir kayba karşılık geliyor; neredeyse İspanya’nın gayri safi yurt içi hasılasına eşdeğerdir. Sektöre göre saatlik kayıp otomotivde 2,3 milyon dolar, ağır sanayide 300.000 dolar, petrol ve gazda 1 milyon dolara ulaşmaktadır.
Bu rakamların arkasında iki günlük senaryo yatar:
- Know-How Kaybı: Müşterinin bilgisayarına programlama yazılımını kurup PLC projesini paylaşarak saatlerce telefonda yönlendirme yapmak. O andan itibaren fikri mülkiyet müşteri tarafında kalır ya da müşterinin IT departmanı üçüncü parti uzak masaüstü araçlarına izin vermediği için süreç tıkanır.
- Kör Uçuş: Telefondaki operatör makineye hakim değildir ve problemi net tarif edemez. Arıza kodunu görmeden yola çıkılır; sahaya varıldığında yanlış yedek parça getirildiği anlaşılır ve ikinci bir seyahat gerekir.
Endüstriyel verilere göre yazılımsal arızaların yüzde 60 ila 80’i uzaktan çözülebilecek nitelikteyken, fiziksel seyahat eşiği aşılamamaktadır.
Bilgi İşlemin “Hayır” Yanıtının Arkasındaki Mühendislik
Sahada sık rastlanan senaryo bellidir: Makine mühendisi uzaktan bağlanmak ister, fabrika IT departmanına “Port açın” der ve IT bunu reddeder. Burada kritik bir gerçek vardır: Bilgi işlem departmanı tamamen haklıdır.
Inbound Port Neden Tehlikelidir?
Dışarıdan içeriye açılan bir port, 7 gün 24 saat dinleme modunda çalışır. Shodan ve Censys gibi arama motorları açık portları saniyeler içinde tespit edebilir. Yamanmamış bir PLC veya HMI paneline kimlik doğrulamasız erişim kapısı açılması, saldırganın tek bir makineden tüm fabrika ağına yayılmasına yol açabilir. NIST ve IEC 62443 standartları bu yayılmanın önlenmesini temel öncelik kabul eder.
VPN Neden Yetersiz Kalır?
VPN bağlantısı şifreleme açısından güvenlidir; ancak asıl sorun şifreleme değil, aşırı yetki problemidir. VPN, kullanıcıyı kalenin içine alır; fakat içeri girince tüm odalara erişim potansiyeli doğar. OEM mühendisi yalnızca paketleme makinesine bağlanmak isterken, fabrika ERP veya finans ağına bile erişim riski doğabilir. Ayrıca mühendisin bilgisayarına bulaşmış bir zararlı yazılım, VPN üzerinden tüm fabrika ağına sıçrayabilir.
Doğru soru şudur: Fabrika IT’si dışarıdan içeriye her şeyi kapatır ve buna hakkı vardır. Peki ya sistem içeriden dışarıya doğru bağlanabilseydi?
Outbound 443 Üzerinden P2P Aracısız Mimari
Fabrika güvenlik duvarları dışarıdan gelen (inbound) tüm bağlantıları engeller; ancak kontrollü OT mimarilerinde içeriden dışarıya (outbound) yalnızca belirli broker adreslerine TCP 443 (HTTPS) üzerinden güvenli çıkış kuralı tanımlanabilir. Bu sayede güvenlik duvarında delik açılmadan dışarıya doğru şifreli tünel başlatılır.
Bu mimari yaklaşımda uzaktan erişim şöyle işler:
- Fabrikadaki uç cihaz ve uzaktaki istemci, güvenli bir broker sunucu üzerinden karşılıklı kimlik doğrulaması yapar.
- Yetkilendirme tamamlandığında veri akışı doğrudan P2P şifreli olarak kurulur.
- Broker sunucu müşteri verisini ne taşır ne de saklar; yalnızca iki cihazın el sıkışmasını sağlar.
- Fabrika IT departmanına tek bir inbound port açtırılmaz. Uç nokta cihazı meşru kabul edilen Outbound 443 üzerinden oturumu başlatır.
Donanım Tabanlı Mikrobölümlendirme
Bağlantı kurulduktan sonra fabrika ağının güvenliği yazılıma değil, donanım düzeyinde mimariye emanet edilmelidir.
Fiziksel İzolasyon Mimarisi
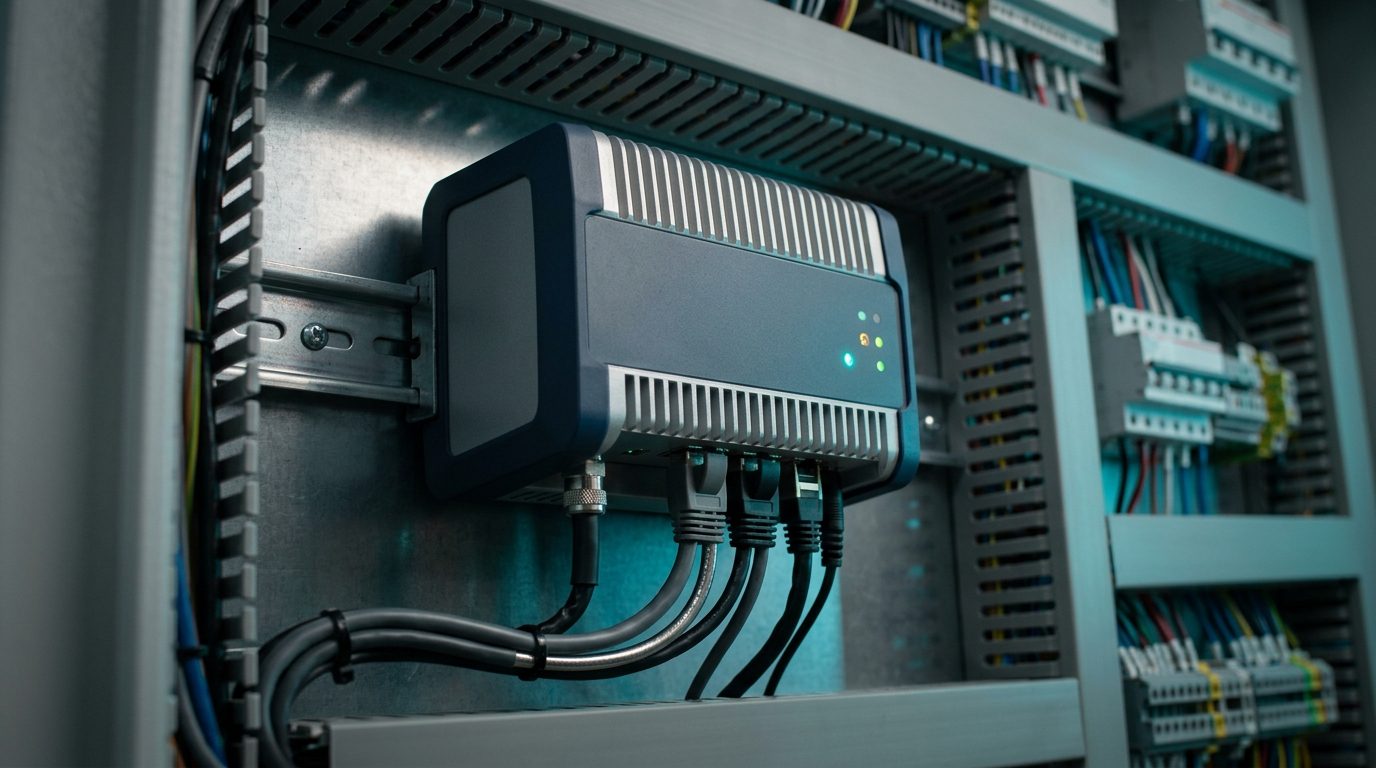
Pano içindeki DIN rayına monte edilen uç nokta cihazı iki bağımsız ağ arayüzüne sahiptir:
- WAN Portu: Fabrikanın internet veya şirket ağına bağlanır.
- LAN Portları: Yalnızca makinenin PLC, HMI ve sürücülerine bağlanır.
Cihazın dahili güvenlik duvarı WAN ile LAN arasında paket yönlendirmesine izin vermez.
Bulaşma Çapının Sınırlandırılması
Uzaktaki mühendisin bilgisayarına kötü amaçlı yazılım bulaşsa dahi, kurulan tünelden yalnızca o makinenin LAN portundaki PLC görülebilir. Fabrika ERP, MES veya komşu üretim hatlarına erişilemez. IEC 62443-3-2 standardında tanımlanan Bölgeler ve Kanallar mimarisi donanım düzeyinde hayata geçirilmiş olur.
Fiziksel Key Switch ile İsteğe Bağlı Bağlantı
Endüstriyel kontrol sisteminin dış dünyaya 7/24 açık kalması gereksiz bir saldırı vektörü oluşturur. Gece yarısı veya bakım dışı dönemlerde siber sızma penceresi tamamen kapatılmalıdır.
Elektrik panosuna monte edilen fiziksel bir key switch, uç cihazın dijital girişine kablolu olarak bağlanır:
- Arıza oluştuğunda sahadaki operatör anahtarı fiziksel olarak çevirir.
- Uç nokta ancak bu fiziksel sinyal geldikten sonra Outbound tüneli başlatır.
- Uzaktaki mühendis güvenli şekilde bağlanıp müdahaleyi tamamlar.
- İşlem bittiğinde anahtar kapatılır ve bağlantı donanımsal olarak sonlandırılır.
Yetkili bir kişinin anahtarı elle çevirmesi zorunlu olduğundan yazılımsal bypass imkansızdır. Ayrıca tonlarca ağırlıktaki pres veya konveyör hatlarında uzaktan parametre değiştirilirken operatörün sahada gözetim sağlaması iş sağlığı ve güvenliği açısından zorunludur.
Granüler Yetkilendirme ve Yatırım Geri Dönüşü
Uzaktan erişimde kimin hangi makineye ne zaman erişebileceği hiyerarşik olarak sınırlandırılmalıdır:
- OEM global mühendislik ekibi tüm filoyu yönetebilir.
- Bölgesel teknik servis yalnızca kendi ülkesindeki makinelere bağlanabilir.
- Alt bayi yalnızca kendi müşterisinin makinelerini görebilir.
- Lisanslar kriptografik fiziksel USB donanımlarında saklanarak şifre sızıntısı riski ortadan kaldırılır.
Somut Getiriler:
- Ortalama Müdahale Süresi: Geleneksel seyahat planlaması ve sahaya intikal günleri yerine, dakikalar içinde arıza teşhisine başlanır.
- Seyahat Tasarrufu: Fiziksel servis seyahat bütçelerinde yüzde 80 ila 95 oranında tasarruf sağlanır.
- TCO Modeli: Aylık veya yıllık üçüncü parti yazılım kiralama maliyetleri yerine, pano içi tek seferlik donanım yatırımıyla öngörülebilir toplam sahip olma maliyetine geçilir.
Saha Vaka Analizi
Endüstriyel bir saha referans uygulamasında; Avrupa ve Orta Doğu’ya ihracat yapan Türkiye merkezli bir makine imalatçısının 8 ülkedeki 45 kurulu makinesinde hayata geçirilen mimaride:
- Almanya’daki bir makinede alarm oluştuğunda İstanbul’dan 15 dakika içinde müdahale edildi.
- Seyahat bütçesinde yüzde 85 azalma sağlandı.
- Müşteri tarafında hiçbir yazılım kurulmadan know-how güvenceye alındı.
- Bayi bazlı granüler erişim yetkilendirmesi eksiksiz uygulandı.
Sonuç
IT/OT bariyeri ciddidir; ancak çözümsüz değildir. Başarılı bir endüstriyel uzaktan servis kurgusu beş temel ilkeye dayanır:
- Inbound port açmadan, yalnızca Outbound 443 üzerinden çalışan şifreli P2P tünel.
- Donanım düzeyinde WAN/LAN mikrobölümlendirmesi ile IEC 62443 uyumu.
- Fiziksel key switch ile operatör onaylı isteğe bağlı bağlantı.
- Granüler yetkilendirme ile fikri mülkiyet ve know-how koruması.
- Uzaktan erişimi salt bir yazılım değil, pano içi donanım mimarisiyle çözülecek kalıcı bir servis modeli olarak konumlandırmak.
📚 Kaynaklar
Siemens (2024). The True Cost of Downtime Report. Senseye & Siemens.
IEC 62443-3-2 (2020). Security for Industrial Automation and Control Systems — Part 3-2: Security Risk Assessment for System Design. International Electrotechnical Commission.
IEC 62443-3-3 (2018). Security for Industrial Automation and Control Systems — Part 3-3: System Security Requirements and Security Levels. International Electrotechnical Commission.
Stouffer, K., Pease, M., Tang, C., Zimmerman, T., Pillitteri, V., & Lightman, S. (2023). NIST SP 800-82 Rev. 3: Guide to Operational Technology (OT) Security. National Institute of Standards and Technology.
📋 İlgili Bağlantılar
📂 Makine Üreticileri İçin Güvenli Uzaktan Servis: MCA World Fair 2026 Panel Sunumu
🔗 Sahadaki Karanlık Veri: IIoT Altyapısı ile Fabrika Verisinin Değere Dönüşmesi