Yapay Zeka Çağında Kritik Altyapı Kör Noktası

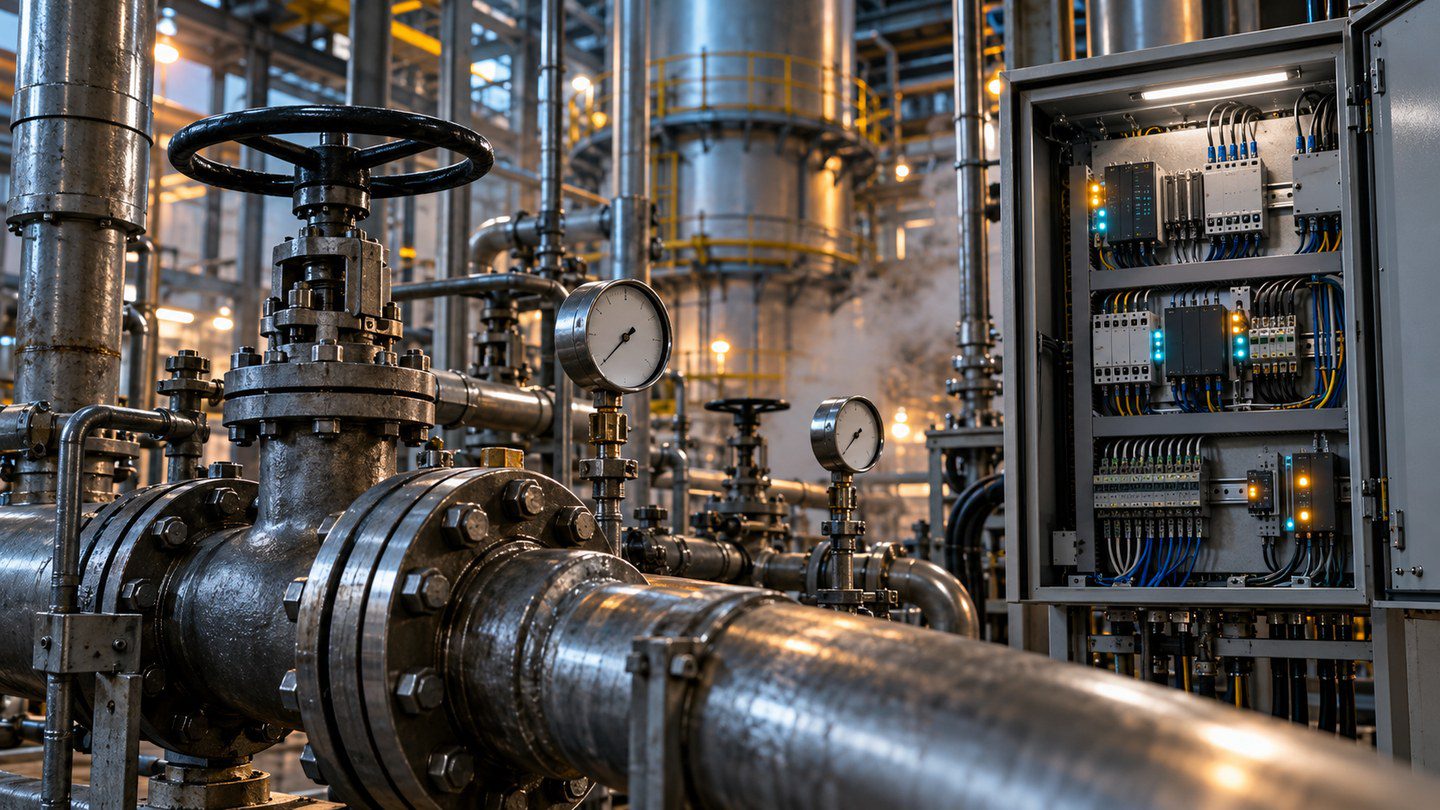
Siber güvenliği yalnızca ekranlardan okumak, kritik altyapının fiziksel gerçekliğini ve kinetik riskini ıskalamaktır.
Yapay zeka modellerinin siber güvenlik açık keşfinde kullanılması savunma tarafına erken avantaj vaat etse de, güvenlik mimarisinin yalnızca kurumsal bilişim teknolojileri ve bulut altyapıları üzerinden kurgulanması kritik tesislerde devasa bir kör nokta yaratmaktadır. Bilişim sistemlerindeki bir zaafiyet veri sızıntısıyla sonuçlanırken; operasyonel teknoloji sahasındaki bir güvenlik açığı emniyet bariyerleri aşıldığında vanaların kontrolsüz açılmasına, mekanik ekipmanın hasar görmesine ve insan emniyetinin tehlikeye girmesine yol açabilir. Bu analiz, kesintisiz çalışan misyon kritik altyapılarda yama döngülerinin neden yıllarla ölçüldüğünü ve yapay zeka destekli savunmanın operasyonel teknolojiyi neden masanın merkezine koymak zorunda olduğunu ele almaktadır.
Yapay Zeka Laboratuvarlarının Siber Güvenlik İllüzyonu
Son dönemde Anthropic ve OpenAI gibi büyük yapay zeka laboratuvarları, gelişmiş akıl yürütme modellerini siber güvenlik açıklarını erkenden keşfetmek amacıyla seçili kurumlara kontrollü olarak erişime açıyor. Kağıt üzerinde bu hamle son derece mantıklı görünüyor: Savunmacılara saldırganlardan önce avantaj sağlamak, zafiyetleri kötü niyetli aktörler istismar etmeden önce kapatmak hedefleniyor.
Ancak burada yanıtlanması gereken kritik bir soru ortaya çıkıyor: Bu avantaj gerçekte hangi savunmacılara veriliyor?
Geliştirilen programların paydaş listesine bakıldığında; bulut sağlayıcıları, kurumsal yazılım devleri, web güvenliği firmaları ve kurumsal bilişim ekipleri masanın baş köşesinde yer alıyor. Buna karşılık su arıtma tesislerini, elektrik iletim şebekelerini, kimyasal reaktörleri, demiryolu anklaşmanlarını ve imalat hatlarını koruyan operasyonel teknoloji (OT) uzmanları bu masada neredeyse hiç temsil edilmiyor.
Savunma ekosistemini yalnızca kurumsal bilişim perspektifiyle tasarlamak, siber güvenliğin en kırılgan ve tehlikeli cephesini tamamen korumasız bırakmak anlamına gelir.
Siber Açıkların Fiziksel ve Kinetik Sonuçları
Kurumsal bilişim altyapılarında yaşanan bir siber saldırının sonuçları çoğunlukla dijital sınırlar içinde kalır:
- Müşteri veritabanı sızdırılabilir,
- E-posta sunucularına yetkisiz erişim sağlanabilir,
- Bir web servisi birkaç saat hizmet dışı kalabilir,
- Şirket finansal veya itibari bir darbe alabilir.
Bu sonuçlar elbette ağırdır; fakat endüstriyel sahada bir güvenlik açığının karşılığı piksellerin ötesine geçer. Fiziksel proses korumaları ve emniyet katmanları manipüle edildiğinde veya aşıldığında, sahadaki açık doğrudan kinetik bir tehdide dönüşebilir:
- Yanlış sinyalle açılan yüksek basınçlı bir buhar vanası,
- Soğutma suyu kesildiği için aşırı ısınan bir kimya reaktörü,
- Su şebekesine ölümcül seviyede sodyum hidroksit basılmasına yol açan bir SCADA müdahalesi,
- Aşırı hız komutuyla merkezkaç kuvvetine dayanamayıp parçalanan bir elektrik üretim türbini,
- Demiryolu sinyalizasyonunda zıt yönlü trenlere yeşil ışık yakan tahrif edilmiş bir emniyet lojiği.
Gerçek dünya sadece sunucu raflarından ve veri tabanlarından ibaret değildir. Pompalar, vanalar, boru hatları, türbinler, PLC kontrolörleri ve robot kolları bu dünyanın fiziksel omurgasını oluşturur. Dolayısıyla operasyonel teknolojideki bir güvenlik açığı, soyut bir veri kaybı değil; doğrudan çevre felaketi, can kaybı ve fiziksel yıkım üretir.
Güvenlik Felsefesi: Can Güvenliği ve Kesintisizlik Önceliği
Kurumsal bilişim (IT) ile operasyonel teknolojiyi (OT) aynı güvenlik kalıbına sokamamanın altında köklü bir felsefe ayrımı yatar. Kurumsal bilişim güvenliği klasik gizlilik, bütünlük ve erişilebilirlik sıralaması üzerinden yükselir:
- Gizlilik: Veriyi yetkisiz gözlerden korumak her zaman birinci önceliktir.
- Bütünlük: Verinin doğruluğunu ve değiştirilmediğini güvence altına almak.
- Erişilebilirlik: Sistemin ihtiyaç duyulduğunda çalışır olması.
Bir veri sızıntısı şüphesi doğduğunda bilişim ekibinin ilk refleksi son derece anlaşılırdır: Şüpheli sunucunun bağlantısını kesmek, ağı izole etmek ve sistemi yeniden başlatmak. Bilişim dünyasında erişilebilirliği feda etmek meşru bir savunma adımıdır.
Endüstriyel sahada ise bu denklem temelden değişir ve en başa can güvenliği yerleşir:
- Can Güvenliği: Tesis personelinin ve çevredeki toplumun hayati tehlikeye girmesini önlemek.
- Erişilebilirlik: Sistemin milisaniyeler seviyesinde deterministik olarak 7/24 çalışmasını sürdürmesi.
- Bütünlük: Sahadan gelen basınç, sıcaklık ve akış verilerinin gerçeği yansıtması.
- Gizlilik: Parametrelerin gizliliği, operasyonel fonksiyonların ardından gelir.
Kesintisiz çalışan bir çimento fırınında veya enerji dağıtım merkezinde “güvenlik gerekçesiyle sistemi birkaç saat durdurup inceleyelim” diyemezsiniz. Ani bir duruş; fırının içindeki malzemenin donmasına, milyonlarca dolarlık mekanik hasara veya bölgesel bir elektrik kesintisine yol açar.
Sahada Yama Neden Hemen Uygulanamaz?
Yapay zeka modellerinin sunduğu en büyük vaatlerden biri, tespit edilen güvenlik açıklarına karşı hızlıca kod yamaları üretmektir. Bilişim sistemlerinde bir zaafiyet bulunduğunda yama hızla test edilir ve günler ya da haftalar içinde üretim ortamına dağıtılır.
Kritik altyapılarda ise bu yama döngüleri aylarla, hatta yıllarla ölçülür:
- Eski Nesil ve Uzun Ömürlü Ekipman: Bilişim sistemleri 3 ile 5 yıl arasında yenilenirken, sahadaki bir PLC veya RTU ünitesi 20 hatta 30 yıl boyunca aralıksız hizmet vermek üzere devreye alınmıştır. Bu cihazların çoğunda modern şifreleme algoritmalarını çalıştıracak işlem gücü veya bellek bulunmaz.
- Yamanın Determinizmi Bozma Riski: Endüstriyel otomasyonda her yazılım güncellemesi, kontrol döngüsünün deterministik zamanlamasını mikrosaniyeler mertebesinde etkileyebilir. Bir yamayı sahaya uygulamadan önce haftalarca donanım benzetim laboratuvarlarında test etmek zorundasınız.
- Plansız Duruşun Kabul Edilemezliği: Sahadaki sistemlerin güncelleme alabilmesi için tesisin planlı bakım duruşuna geçmesi gerekir. Birçok büyük rafineri veya enerji santrali bu bakım duruşlarını 2 ile 4 yılda bir gerçekleştirir.
Bu nedenle yapay zekanın sunduğu “ilgili satıra hemen şu yamayı uygulayın” yaklaşımı sahadaki gerçeklikle örtüşmez. Saha mühendisi için asıl koruma, cihaza doğrudan yama yapmaktan ziyade; ağ segmentasyonu, tek yönlü veri diyotları, donanım tabanlı mikrobölümlendirme ve derinlemesine savunma mimarisi kurmaktır.
Kritik Altyapı Savunmasının Mimari Sınırları
Yapay zeka çağında kritik altyapı savunmasını doğru konumlandırmak için iki dünyanın operasyonel sınırlarını net görmek gerekir:
| Karşılaştırma Boyutu | Kurumsal Bilişim (IT) | Kritik Operasyonel Teknoloji (OT) |
|---|---|---|
| Temel Öncelik Sıralaması | Gizlilik > Bütünlük > Erişilebilirlik | Can Güvenliği > Erişilebilirlik > Bütünlük > Gizlilik |
| En Kötü Senaryo | Veri sızıntısı, finansal kayıp, itibar zedelenmesi | Fiziksel tahribat, can kaybı, çevre felaketi, şebeke çökmesi |
| Sistem Yaşam Döngüsü | 3 ile 5 yıl arası donanım ve yazılım yenileme | 15 ile 30 yıl arası kesintisiz ve zorlu saha hizmeti |
| Yama ve Güncelleme Döngüsü | Günlük veya haftalık otomatik yeniden başlatmalar | Yıllık planlı bakım duruşları, laboratuvarda uzun süreli test |
| Bileşen Türleri | Sunucular, veri tabanları, işletim sistemleri, uç cihazlar | PLC’ler, SCADA yazılımları, RTU’lar, sensörler, vanalar, pompalar |
| Determinizm İhtiyacı | Gecikme tolere edilebilir (saniyeler) | Gerçek zamanlı ve deterministik tepki (milisaniyeler) |
| Temel Savunma Yaklaşımı | Uç nokta güvenliği, kimlik doğrulama, hızlı yama | Ağ segmentasyonu, IEC 62443 derinlemesine savunma, izole tünel |
Sahadaki Sistemi Hesaba Katmayan Güvenlik Yaklaşımı Tehlikelidir
Yapay zekanın siber güvenlikte sunduğu hız ve örüntü tanıma yetenekleri inkar edilemez bir kazanımdır. Ancak bir dil modelinin kod tabanında bellek taşması zafiyeti tespit etmesi, endüstriyel sahadaki bir fırının patlamasını tek başına engelleyemez.
Çünkü yapay zeka:
- Taranan ladder lojiğinin arkasındaki fiziksel vananın mekanik toleransını bilmez,
- Modbus veya PROFINET paketinin gecikmesi durumunda acil durdurma sisteminin devreye girip girmeyeceğini kestiremez,
- Sahadaki bir yamanın fabrikanın üretim emniyet lojiğini nasıl bozacağını tek başına hesaplayamaz.
Büyük yapay zeka modelleri açık keşfi yarışında savunmacılara güç verecekse, bu programların odağı bulut sunucularından ve web arayüzlerinden ibaret kalamaz. Masaya OT siber güvenlik uzmanları, otomasyon mühendisleri ve saha mimarları oturmalıdır.
Sahadaki gerçek vanayı, türbini ve emniyet bariyerini hesaba katmayan bir güvenlik yaklaşımı yalnızca eksik kalmaz; sahte bir güvende olma hissi yarattığı için doğrudan tehlikelidir.
📚 Kaynaklar
CISA (2023). Cross-Sector Cybersecurity Performance Goals for Critical Infrastructure. Cybersecurity and Infrastructure Security Agency Technical Report.
IEC (2018). IEC 62443: Security for Industrial Automation and Control Systems. International Electrotechnical Commission Standard Series.
SANS Institute (2024). SANS State of ICS/OT Cybersecurity Survey: Addressing the Real-World Attack Surface. SANS Research.
OpenAI (2023). OpenAI Cybersecurity Grant Program: Advancing AI-Assisted Cyber Defense. OpenAI Technical Initiatives.
Anthropic (2024). Frontier Red Teaming and Vulnerability Discovery in Software Security. Anthropic Research.
📋 İlgili Bağlantılar
🔗 IT/OT Bariyerini Aşmanın Donanım Mimarisi: Makine İmalatçıları İçin Güvenli Uzaktan Servis
📂 Blog: Teknoloji ve Sistemler Yazıları
📄 IIoT Altyapısı ile Sahadaki Karanlık Verinin Değere Dönüşmesi